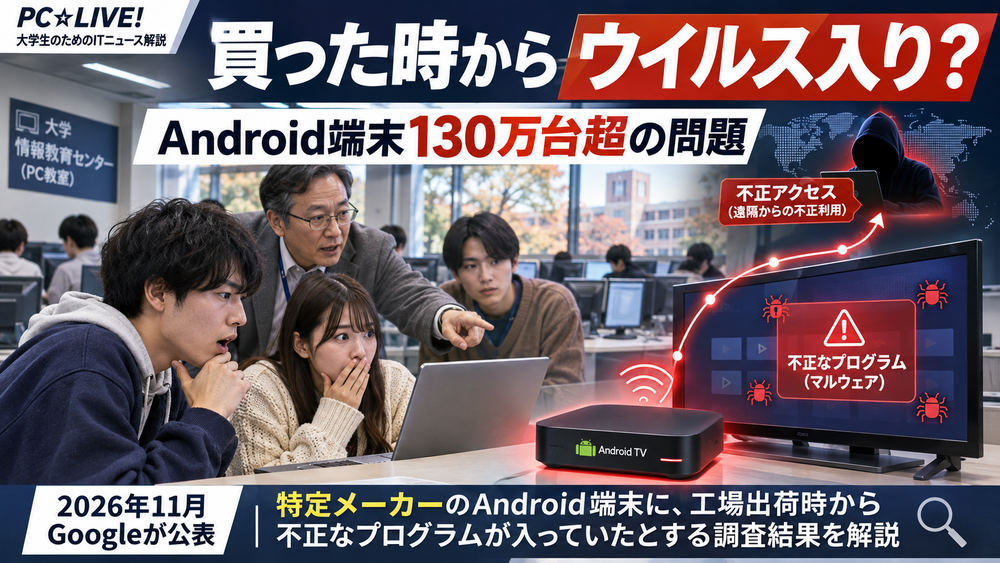
「新品の機械なら安全」とは限らない――。Androidを使った一部のテレビ用機器に、購入前から不正プログラムが組み込まれていたことが明らかになりました。なぜこんなことが起きたのでしょうか。事件の仕組みと、私たちが取るべき対策を解説します。
1.何が起こったのか
Googleの脅威分析チームは2026年11月、Android端末の製造を手がける中国・深圳のVideostrong Technologyについて、出荷する複数の機器へ不正ソフトを意図的に組み込み、犯罪者らにその遠隔操作権限を販売していたと高い確信を持って判断したと公表しました。
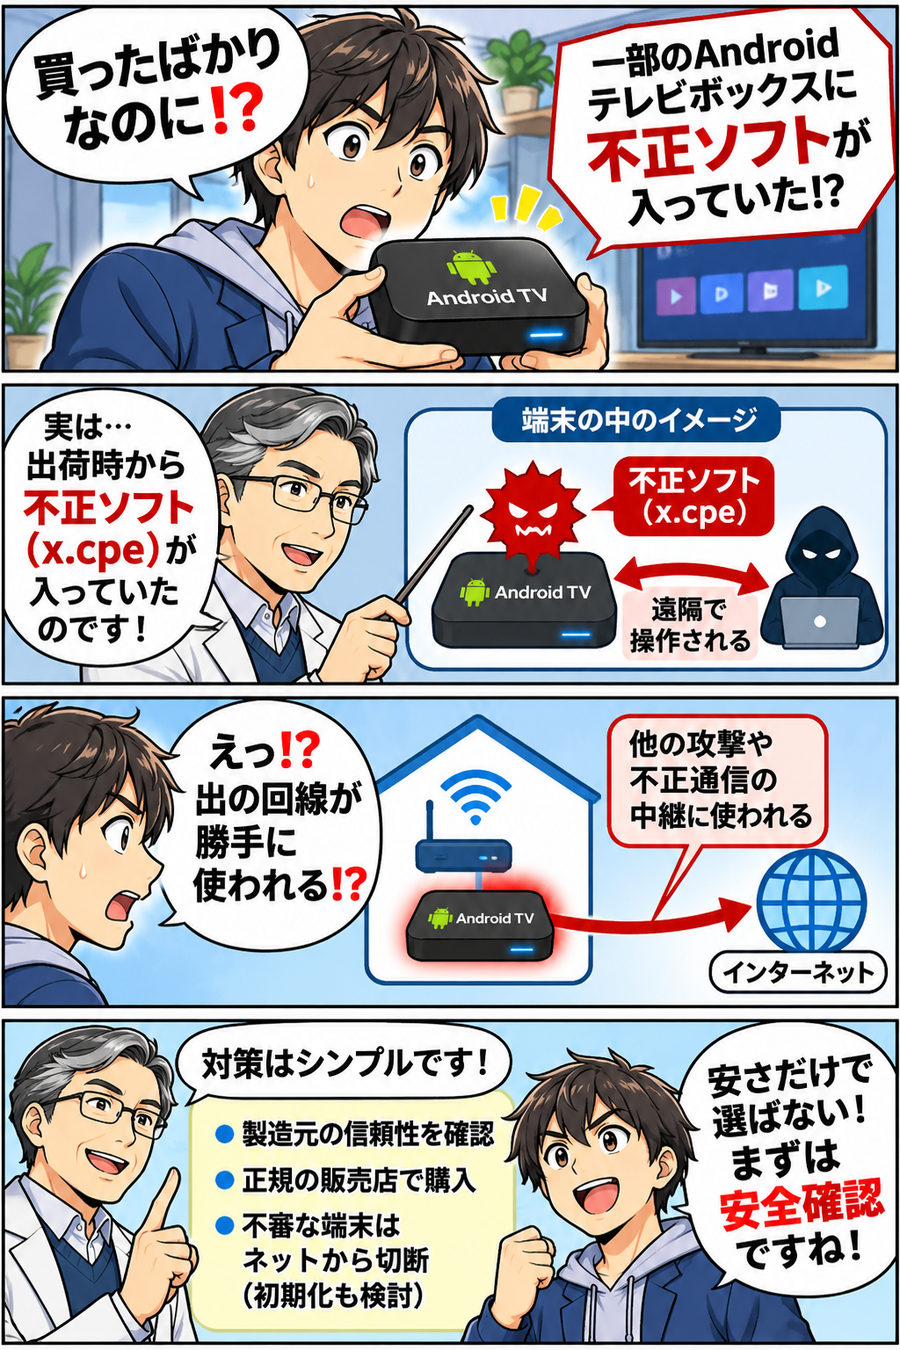
問題の中心はテレビにつないで動画サービスなどを利用するセットトップボックス(STB)です。不正な仕組みは「x.cpe」、機器を大量に束ねて管理するネットワークは「XCPE」と呼ばれます。
Googleは関係企業や日本の警察庁と協力して指令用のサーバーなどを妨害し、Videostrongとの取引を停止しました。同社と関連組織によるGoogle認証端末の製造・販売や、認証メーカーへのソフト供給も禁止しています。
2.バックドアはどのように仕込まれた?
バックドアとは、通常の操作や許可の流れを通さずに機器の内部へアクセスできる「裏口」のような仕組みです。今回の特徴は、利用者が怪しいアプリを入れたことではなく、製品のファームウェアに最初から不正な仕組みが含まれていたと報告された点です。
Googleの報告によると、x.cpeは端末のシステム領域に存在し、通常の方法で取り除いても再起動時に再導入される構造でした。また、Google Play プロテクトの検査を無効化する機能や、画面の撮影、キー入力の送信などを実行する機能も確認されています。
「自宅の回線を勝手に貸し出す」とは?
例えば、購入したテレビ用ボックスがいつの間にか外部から指示を受け、第三者の通信をあなたのインターネット回線経由で外へ流してしまう状態です。利用者が画面で動画を見ていないときにも不正な通信が行われる場合があります。こうした仕組みを「住宅用プロキシ」と呼びます。
今回報告された悪用には、これに加え、広告の表示や閲覧を偽装して収益を得る広告詐欺、端末情報やアカウント情報の持ち出し、別のマルウェアの導入などが含まれます。
3.すべてのAndroidスマホが危険なのか
いいえ。今回の報告を「Androidスマートフォン全体が感染した」と解釈するのは誤りです。問題の中心はAndroid TV系のセットトップボックスでした。Googleの調査では、そのほかのAndroid搭載IoT機器でも感染が確認されていますが、公開情報だけで個々の家庭の製品が該当するとは断定できません。
また、「Google認証済みだから絶対安全」というわけでもありません。今回は認証の検査手順をすり抜ける方法が使われたとGoogleが説明し、検査強化に取り組むとしています。それでも認証の有無、メーカーの更新体制、購入店の信頼性は、製品を選ぶときの重要な判断材料になります。
4.自分の機器を守るための6つの確認
- 製品名・型番・メーカー名を確認する。本体ラベルや設定画面、購入履歴を見て、メーカーの公式案内やセキュリティ情報があるか調べます。
- 購入元とサポート窓口を確認する。販売者の所在が不明で、更新案内がなく、極端に安い無名機器は慎重に判断します。価格だけで感染を判定できるわけではありません。
- Google Play プロテクトと認証を確認する。Google Playストアが使える機器では、アカウントアイコン →「設定」→「デバイス情報」などからPlayプロテクト認証を確認できる場合があります。機種やOSにより表示は異なります。認証済みでも感染の可能性がゼロになるわけではありません。
- ソフトウェア更新を確認する。製造元が正式に配布する更新だけを利用してください。出所不明の修正アプリやファームウェアは導入しないでください。
- 感染が疑われる場合は、いったんネットワークから切断する。Wi-Fiを無効にする、LANケーブルを外すなどして使用を止め、販売店やメーカーに型番を伝えて相談します。
- 重要なアカウントを使った場合は別の安全な端末から確認する。不審なログインがないか調べ、必要ならパスワードの変更と多要素認証の設定を行います。
Googleの公式案内では、Playプロテクト認証の確認方法や、Android TVでの有害アプリのスキャン設定も紹介されています。機器によって操作手順が違うため、必ず実際の画面を見ながら操作しましょう。
5.よくある質問
Q.感染していれば必ず動作が遅くなる?A.いいえ。不正通信が利用者に気づかれずに動くケースもあります。動作が普通でも「安全」とは断定できません。
Q.ウイルス対策アプリを入れれば安心?A.役立つ場合はありますが、今回のように高い権限で動く不正ソフトを必ず検出・除去できるわけではありません。
Q.対象の型番一覧はある?A.今回参照したGoogleの報告だけでは、一般利用者が全製品を網羅的に照合できる確定一覧は確認できません。型番だけで断定せず、公式の新しい情報を確認してください。
Q.Googleが止めたので、もう安全?A.制御サーバーの遮断は重要な成果ですが、端末内部の不正コードが消去されたことと同じではありません。再利用する前にメーカーの対応を確認する必要があります。
まとめ:安全な機器選びは「最初の一台」から
これまでのウイルス対策は「怪しいサイトを開かない」「不明なアプリを入れない」が中心でした。しかし今回は、利用者が何もしていなくても、購入時点で問題が入り込む可能性が浮き彫りになりました。信頼できるメーカー・販売店を選び、ソフトウェア更新を受けられる製品を使うことが、日常のセキュリティ対策でますます重要になります。
PC☆LIVE!では、専門用語をできるだけ使わずに、パソコン・スマートフォン・ネットワーク機器の安全な使い方を解説していきます。
- ITmedia NEWS:中国メーカー、出荷前のAndroid端末に犯罪用のバックドアを設置か(2026年11月4日)
- Google Cloud公式:XCPEボットネットを完全封鎖(日本語版)
- Googleヘルプ:Playプロテクト認証の確認方法
- Googleヘルプ:Android TVで有害なアプリから保護する方法
本記事は上記の公表情報をもとにPC☆LIVE!が独自に構成した解説です。ITmediaの記事の転載ではありません。判明していない感染機種や個別製品の安全性を断定するものではありません。