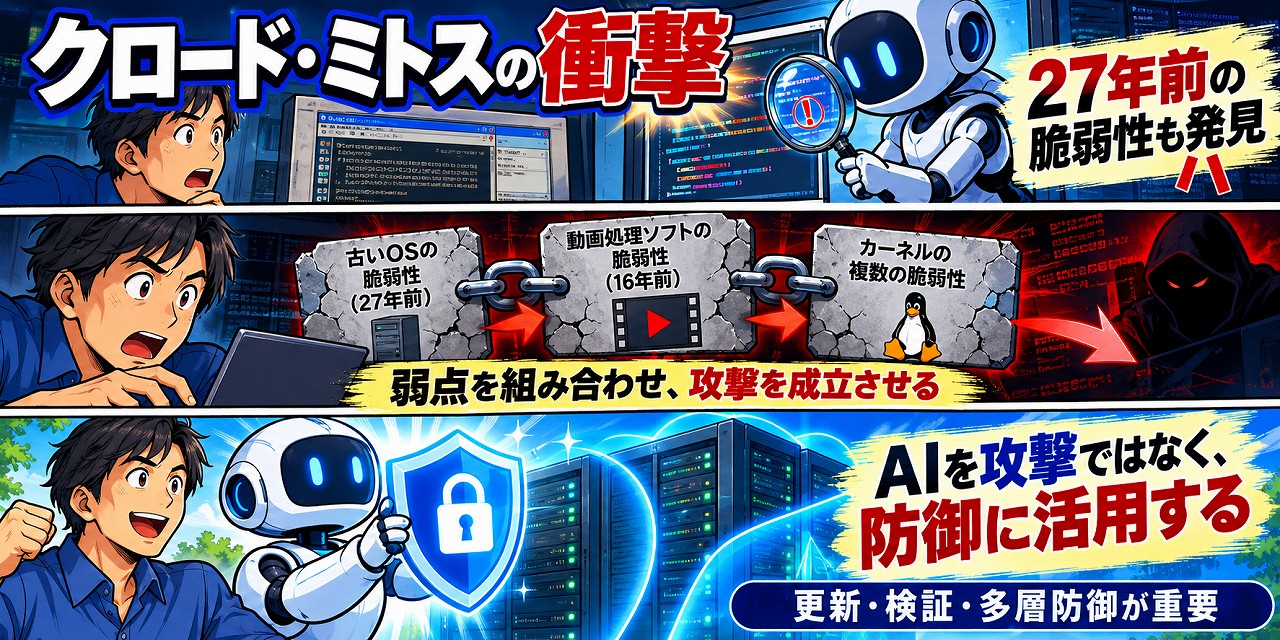
クロード・ミュトスの衝撃|AIが発見した27年前の脆弱性とサイバーセキュリティの未来
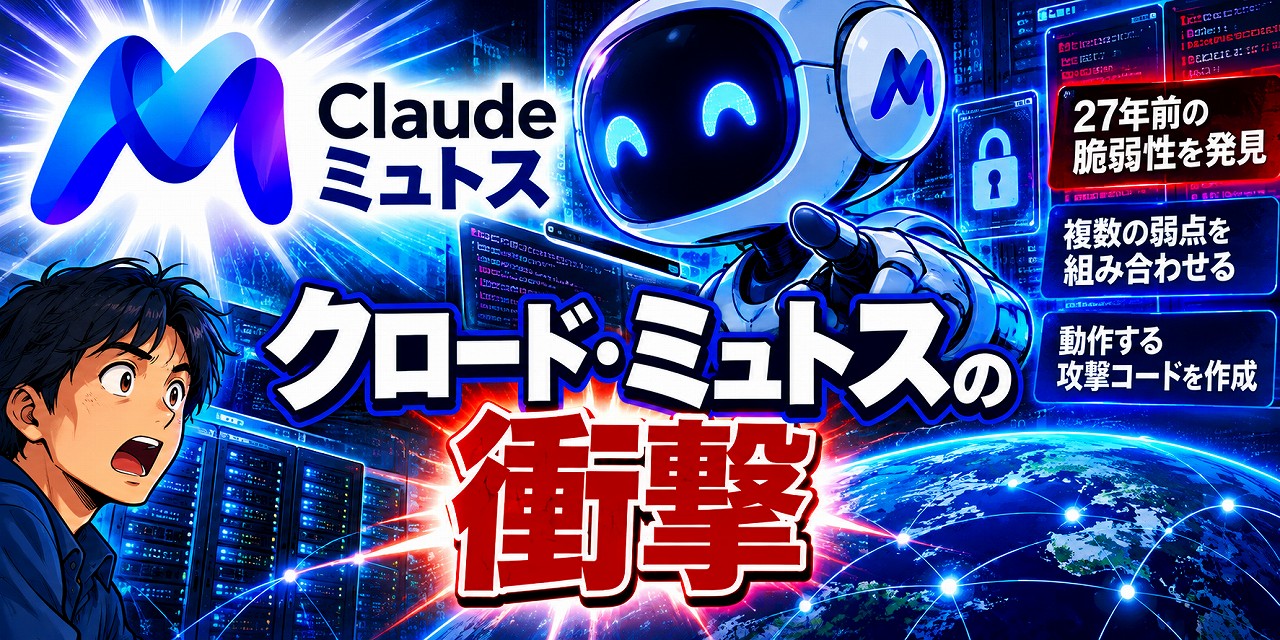
2026年、AIとサイバーセキュリティの関係を大きく変える出来事が起きました。Anthropicが発表した「Claude Mythos Preview(クロード・ミュトス・プレビュー)」が、長年発見されなかったソフトウェアの脆弱性を発見し、複数の弱点を組み合わせて攻撃を成立させる能力を示したのです。
27年前から存在していたOSの脆弱性、500万回の自動テストでも発見されなかったコードの欠陥、そしてLinuxカーネルの複数の弱点を組み合わせる攻撃手法。これらの事例は、AIがプログラミングだけでなく、サイバーセキュリティの世界にも大きな変化をもたらしていることを示しています。
本記事では、公開された技術報告と最新発表をもとに、Claude Mythosの何が衝撃的なのか、実際にどのような事例が報告されたのか、そして企業や個人が何をすべきなのかを詳しく解説します。
Claude Mythosとは何か
Claude Mythos Previewは、AI企業Anthropicが開発した高性能な汎用AIモデルです。2026年4月7日、同社はこのモデルのサイバーセキュリティ能力を公表し、重要なソフトウェアの防御を目的とする「Project Glasswing」を発表しました。
特に注目されたのは、AIがコードを読んで不具合を指摘するだけでなく、複雑な脆弱性を発見し、条件を検証し、実際に動作する攻撃の実証コードを作成できる点です。
従来のAIでもプログラムの説明や簡単なバグの発見は可能でした。しかし、Mythos PreviewについてAnthropicは、熟練した専門家に匹敵する、あるいは多くの専門家を上回る水準の脆弱性発見・悪用能力を示したと報告しています。
重要な区別Claude Mythosは、あらゆるコンピューターを自動的にハッキングできる魔法のAIではありません。報告された成果は、特定のソフトウェア、実験環境、評価条件で得られたものです。
衝撃の事例① 27年前のOpenBSDの脆弱性
最も象徴的な事例の一つが、OpenBSDで発見された約27年前から存在する脆弱性です。
OpenBSDは、セキュリティを重視して設計されてきたオペレーティングシステムです。ファイアウォールなど、重要なインフラを支える用途でも利用されています。
Anthropicの2026年4月の技術報告によると、Claude Mythos Previewは、外部から接続するだけで対象マシンをクラッシュさせられる脆弱性を発見しました。報告された問題は、ソフトウェアの管理者に通知され、修正されています。
なぜ27年間も発見されなかったのか
長年利用されているソフトウェアには、多くの専門家が調査してきたという強みがあります。しかし、コードの複雑さ、特殊な実行条件、まれな処理の組み合わせなどによって、問題が残る可能性があります。
AIは大量のコードを解析し、発生条件を仮説として立て、検証を繰り返すことで、人間が見逃してきた問題を発見できる可能性があります。
この事例が示すのは、歴史の長いソフトウェアや、セキュリティに定評のあるOSであっても、完全に安全とは限らないということです。
衝撃の事例② FFmpegで16年前の欠陥を発見
FFmpegは、動画や音声の変換、エンコード、デコードなどに広く利用されるソフトウェアです。多くのアプリケーションやサービスの映像処理を支えています。
Anthropicは、FFmpegに約16年前から存在していた脆弱性を発見したと報告しました。注目すべきなのは、問題のコード行が自動テストで約500万回実行されていたにもかかわらず、欠陥が検出されなかったという点です。
テストを繰り返すだけでは不十分
自動テストは、決められた入力や条件でプログラムが正しく動くかを確認する仕組みです。しかし、テストで実行された回数が多くても、問題が起きる特殊な条件を通過していなければ、脆弱性を発見できないことがあります。
AIによるコード解析と実行検証を組み合わせれば、従来のテストを補完できる可能性があります。ただし、AIによる診断も誤りを含むことがあるため、再現性の確認や専門家による検証は必要です。
衝撃の事例③ Linuxカーネルの弱点を連鎖させる
Linuxカーネルは、Linuxシステムの中核を担うソフトウェアです。世界中のサーバーやクラウド基盤などで利用されています。
Anthropicの報告では、Claude Mythos PreviewがLinuxカーネルの複数の脆弱性を組み合わせ、一般ユーザーの権限から、システム全体を制御できる管理者レベルの権限へ到達する攻撃手法を構築した事例が紹介されています。
複数の弱点を組み合わせる「エクスプロイトチェーン」
一つの脆弱性だけでは、攻撃者ができることが限られる場合があります。しかし、ある弱点を利用して次の弱点を突くなど、複数の脆弱性を連鎖させることで、影響を大きくできる場合があります。
このような攻撃の連鎖は「エクスプロイトチェーン」と呼ばれます。
AIがコードの広い範囲を分析し、異なる欠陥の関係を推論できるようになると、セキュリティ担当者は個々の脆弱性だけでなく、複数の問題が組み合わさった場合のリスクにも目を向ける必要があります。
衝撃の事例④ Firefoxの攻撃コード作成能力
Anthropicは、Firefox 147のJavaScriptエンジンに関係する脆弱性を対象に、AIの攻撃コード作成能力を比較評価しました。
同社の報告では、Claude Opus 4.6が数百回の試行で動作する攻撃コードを2回作成したのに対し、Claude Mythos Previewは181回作成し、さらに29回ではレジスタ制御を達成しました。
これらは、特定の脆弱性と評価環境における実験結果です。すべての脆弱性やブラウザーで同じ結果が得られるという意味ではありません。
それでも、AIが脆弱性を発見するだけでなく、実際に利用できる攻撃手法の構築まで支援できることは、サイバーセキュリティの専門家にとって重要な変化です。
2026年10月の新展開:Project Glasswingの成果
2026年4月に発表されたProject Glasswingは、AIの高度な能力を重要なソフトウェアの防御に利用する取り組みです。参加企業・組織には、Amazon Web Services、Apple、Google、Microsoft、NVIDIA、Cisco、CrowdStrike、Linux Foundationなどが含まれます。
2026年10月6日、Anthropicはセキュリティ専門家向けのCyber Verification Program(CVP)の拡充を発表しました。
Reutersが報じたAnthropicの説明によると、Project Glasswingの参加組織などは、2026年4月から7月までに少なくとも129,000件の検証済みソフトウェア脆弱性を発見し、そのうち33,000件が重大または高い深刻度と評価されました。また、Anthropic自身のスキャンでは、10月までにさらに5,500件の脆弱性が見つかったとされています。
数字の読み方に注意これらはAnthropicが公表した取り組みの成果に関する数字です。すべての脆弱性が同じ深刻度というわけではなく、対象となったソフトウェアや調査範囲にも依存します。129,000件すべてがAIによって新規に発見された重大な欠陥だと解釈するのは正確ではありません。
拡充されたCVPでは、利用目的や審査に応じたアクセス区分が設けられています。防御活動、許可を得た侵入テスト、重要インフラの検証など、用途に応じて利用条件や安全管理が異なります。
これは、AIのサイバー能力を誰にでも無制限に提供するのではなく、適切な審査と管理のもとで防御に活用しようとする方向性を示しています。
AIは攻撃者の味方になるのか
AIの高度なサイバー能力には、防御と攻撃の両面があります。
防御に活用する場合
- 大量のソースコードから脆弱性の候補を探す
- バグの発生条件を調査する
- 修正案や安全な実装方法を提案する
- 修正後のコードを再検証する
- セキュリティ担当者の調査を効率化する
悪用された場合
- 脆弱性を探す作業が効率化される可能性がある
- 複数の弱点を組み合わせる攻撃が高度化するおそれがある
- 高度な専門知識を持たない攻撃者の能力が高まる可能性がある
- 脆弱性の発見から悪用までの時間が短くなるおそれがある
AIが進化したからといって、すべての攻撃が成功するわけではありません。システムの構成、既存の防御、利用できる権限、修正状況など、多くの条件が結果を左右します。
重要なのは、AIを無条件に恐れることでも、無条件に信頼することでもありません。防御側が新しい技術を取り入れながら、継続的な検証と修正を行うことです。
WordPress運営者が今すぐ行うべき対策
Claude Mythosのような高度なAIの話は、大企業や国家レベルのセキュリティだけの問題ではありません。WordPressサイトや中小企業のWebサイトにも、基本的な対策が必要です。
対策① WordPress本体・テーマ・プラグインを更新する
更新可能な安定版を使用し、サポートが終了した製品を放置しないようにします。更新前にはバックアップを取得し、更新後に表示や機能を確認してください。
対策② 不要なプラグインを削除する
使用していないプラグインやテーマは、不要であれば削除します。利用する製品は、開発元の信頼性、更新状況、既知の脆弱性情報を確認しましょう。
対策③ 管理者アカウントを保護する
パスワードの使い回しを避け、多要素認証を有効にします。管理者権限を必要な人に限定し、不審なログイン履歴にも注意してください。
対策④ バックアップを確保する
Webサイトのファイルとデータベースを定期的にバックアップします。バックアップデータを本番サイトと同じ場所だけに置かず、復元手順も確認しておくことが大切です。
対策⑤ AIの診断結果を検証する
AIが脆弱性を指摘しても、その内容が正しいとは限りません。再現性や影響範囲を検証し、修正後にもテストを行います。セキュリティテストは、自分が管理するシステムや許可された環境で実施してください。
まとめ:AI時代には防御の考え方も変わる
Claude Mythosの衝撃は、AIがコードを生成する段階から、複雑なソフトウェアの脆弱性を発見し、攻撃手法の構築まで支援できる段階に進んでいることを示しました。
27年前から存在していた脆弱性、500万回の自動テストでも発見されなかった欠陥、複数の弱点を組み合わせる攻撃手法。これらの事例は、従来のセキュリティ対策を継続的に見直す必要性を示しています。
一方で、同じAIの能力を防御側が利用すれば、脆弱性の発見と修正を加速できる可能性があります。
この記事の重要ポイント
- AIは長年見逃されていたソフトウェアの脆弱性を発見できる。
- 複数の弱点を組み合わせた攻撃手法の構築も支援できる。
- AIの能力は防御にも悪用にもつながり得る。
- WordPressやパソコンでも、更新・認証・バックアップが重要である。
- AIの診断結果は必ず検証し、許可された範囲で活用する。
AIの進化を止めることは難しいかもしれません。しかし、ソフトウェアを更新し、脆弱性を検証し、バックアップを取り、多層的な防御を整えることは、今すぐ始められます。
AIを攻撃のためではなく、防御と安全性の向上に活用すること。それが、これからのサイバーセキュリティに求められる姿勢です。
参考資料・一次情報
- Anthropic:Claude Mythos Previewのサイバーセキュリティ能力評価
脆弱性発見、攻撃コード作成、技術的な評価事例。 - Anthropic:Project Glasswing
重要なソフトウェアを守る取り組みと、2026年10月のプログラム更新。 - Reuters:2026年10月6日のサイバーセキュリティ向けアクセス拡充の報道
Project Glasswingの脆弱性発見数とCVPの拡充。 - Mozilla:Claude Mythos Previewなどを活用したFirefoxのセキュリティ強化
ブラウザー開発側から見た脆弱性調査と修正の取り組み。
※本記事は2026年10月11日時点で確認できた公開情報に基づいています。モデルの評価結果や脆弱性の件数は、調査対象、実験条件、検証状況によって異なる場合があります。