Linuxカーネルに重大な脆弱性が公表されました
Linuxカーネルに重大な脆弱性「CVE-2026-98432」が公表されました。特に危険なのは、インターネットに公開されたLinuxサーバーです。一般ユーザーへの影響、危険な対象、今すぐやるべき対策をわかりやすく解説します。
Linuxカーネルに関する重大な脆弱性 CVE-2026-98432 が公開され、Linuxサーバー運用者を中心に大きな注意が呼びかけられています。
Red Hatはこの問題を Critical(深刻度最高クラス) と評価しており、AWSも影響と対策を公表しています。【turn837911search3】【turn544930search2】【turn544930search0】
この脆弱性は、Linuxカーネルの IPv4/TCP の接続処理 にある不具合で、細工された通信を受けることで システムクラッシュ(DoS) や メモリ破壊、条件によっては 遠隔コード実行 につながる可能性があります。【turn837911search3】【turn544930search2】
何が問題なのか
今回の問題は、Linuxカーネル内部で通信処理が競合したときに、すでに解放されたデータを再び参照してしまう use-after-free という種類の不具合です。
そのため、外部から特殊なIPv4/TCP通信を送ることで、Linuxサーバーを異常終了させたり、場合によってはさらに深刻な攻撃につなげられるおそれがあります。【turn837911search3】【turn544930search2】
AWSは、カーネル4.4以降が対象であり、特に条件がそろうと 認証不要のリモート攻撃 が成立しうると説明しています。また、MPTCP(Multipath TCP)を使う環境では研究者が遠隔コード実行を実証したとしています。【turn544930search0】
一般ユーザーにも関係あるのか
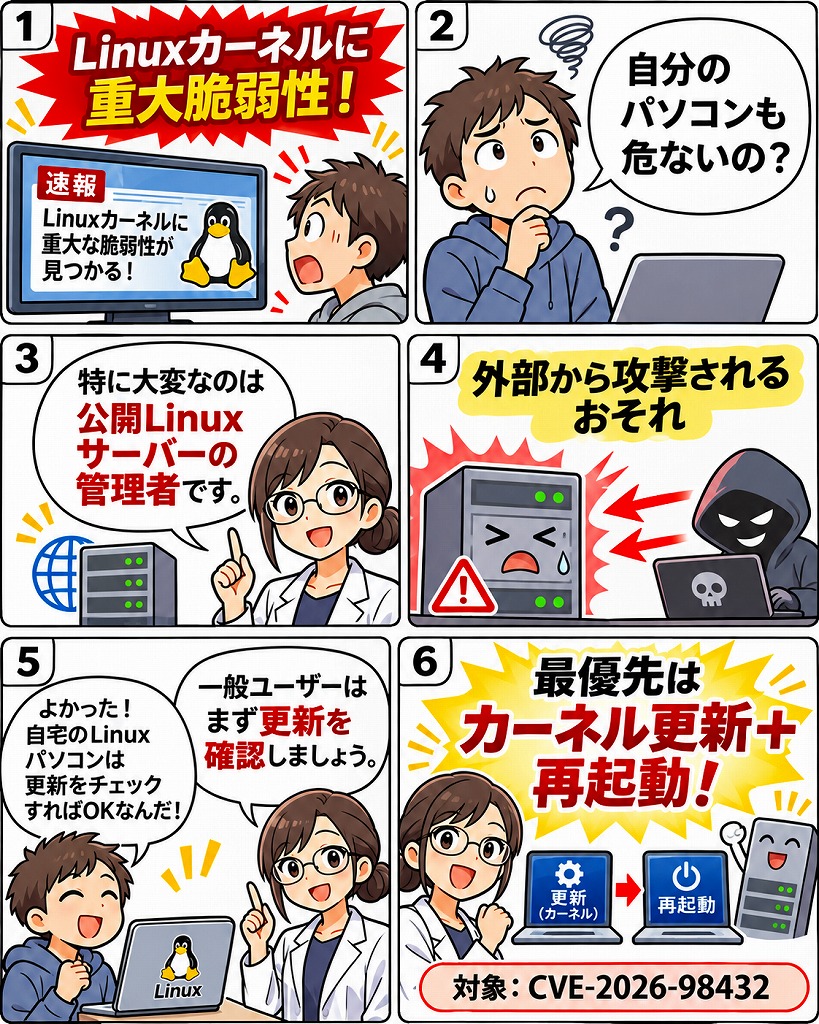
結論からいうと、一般ユーザーにも無関係ではありませんが、特に深刻なのは公開サーバーの管理者です。
一般ユーザー
普段Linuxをデスクトップ用途で使っているだけ、あるいは家庭内でだけ使っているPCであれば、インターネットに公開されたサーバーより危険度は低めです。
ただし、OS更新を止めてよいわけではありません。 セキュリティ更新が提供されたら、早めに適用することが大切です。【turn837911search7】
サーバー運用者
Webサーバー、VPS、クラウド上のLinux、社内サーバーなどを運用している場合は要注意です。
特に 外部から直接アクセスされるLinuxサーバー は、今回もっとも優先して対応すべき対象です。【turn837911search3】【turn544930search0】
特に大変なのは誰か
1. インターネット公開のLinuxサーバー管理者
最優先で確認すべき対象です。外部から細工された通信を受ける可能性があるため、危険度が高いです。【turn837911search3】【turn544930search0】
2. AWS・VPS・クラウドでLinuxを運用している人
AWSは公式に、Amazon Linux 2 / 2023 などの修正版カーネルを提供し、更新後は再起動が必要と案内しています。【turn544930search0】
3. MPTCPを使っている環境
MPTCPを利用したサービスでは、より深刻な攻撃条件がそろう可能性があるため、特に優先度が高いです。【turn544930search0】
4. コンテナ基盤・Kubernetes運用者
EKSやECSなどでも対応が案内されており、ノード更新やAMI更新が必要なケースがあります。【turn544930search0】
5. 一般のLinux利用者
直ちに大騒ぎする必要はありませんが、修正版が出たら更新することが大切です。公開サービスを動かしていないなら、サーバー管理者ほどの緊急度ではありません。
WordPress利用者はどう考えればよいか
WordPressそのものの脆弱性ではありません。
問題は、WordPressを動かしているサーバーのOSがLinuxかどうかです。
- レンタルサーバー利用者
→ サーバー会社側が対応することが多いので、公式のお知らせを確認 - VPS・クラウドで自分で管理している人
→ 自分でカーネル更新と再起動が必要 - 自宅Linuxでテスト運用中の人
→ 外部公開しているなら注意、していないなら優先度はやや下がる
今すぐやるべき対策
1. 修正版カーネルを適用する
もっとも重要なのは、OSベンダーが出した修正版を入れて再起動することです。
AWSも「完全な対策はカーネル更新と再起動」と明記しています。【turn544930search0】
2. 更新までの間は緩和策を検討する
AWSは暫定策として、次のような例を案内しています。【turn544930search0】
- MPTCPを無効化
- IPv4のIP optionsを持つパケットを遮断
- 公開ポートを見直す
ただし、これらは一時しのぎであり、根本対策ではありません。【turn544930search0】
3. 再起動を忘れない
Linuxカーネル更新は、入れただけでは反映されないことがあります。
再起動してはじめて修正版カーネルが有効になるケースが多いので注意しましょう。【turn544930search0】
まとめ
今回のLinuxカーネル脆弱性 CVE-2026-98432 は、主に インターネットに公開されたLinuxサーバー にとって深刻な問題です。
一方で、家庭内で使うだけのLinux PCや、通常のWindows・Mac利用者は、直接の危険度は比較的低めです。
とはいえ、Linuxを使っているなら、セキュリティ更新を適用することが大切です。
特にサーバー管理者やVPS利用者は、修正版カーネルの適用と再起動を最優先で進めましょう。
参考情報
- Red Hat: CVE-2026-98432 / RHSB-2026-016【turn544930search2】【turn837911search3】
- AWS Security Bulletin: CVE-2026-98432【turn544930search0】
- Debian Security Information【turn837911search7】